
موقعك كان يعمل قبل ساعة، والآن يدور مؤشر التحميل بلا نهاية. لم تغيّر شيئًا، ولوحة الاستضافة تقول إن الخادم يعمل. أحد الاحتمالات أن موقعك يتعرض لهجوم DDoS، وهو من أكثر الهجمات شيوعًا على الإنترنت، ومن أقلها فهمًا عند أصحاب المواقع.
في هذا الدليل نشرح الهجوم بالرسم قبل الكلام: كيف يعمل، وأنواعه الثلاثة، وكيف تعرف أنك تحت هجوم فعلًا، وماذا تفعل خطوة بخطوة أثناءه، وكيف تحمي موقعك بأدوات أغلبها مجاني.
الإجابة السريعة
هجوم DDoS (هجوم الحرمان الموزّع من الخدمة) هو إغراق موقعك بكمية هائلة من الطلبات أو البيانات من آلاف الأجهزة المصابة في وقت واحد، حتى يعجز الخادم عن خدمة الزوار الحقيقيين. لا يسرق بياناتك في العادة، لكنه يوقف موقعك. أفضل حماية لموقع صغير هي وضع شبكة مثل Cloudflare أمامه، مع جدار حماية وتحديد للمعدل، وخطة مكتوبة لما ستفعله إن وقع.
أهم النقاط
- الهجوم يأتي من شبكة أجهزة مخترقة (Botnet)، لذلك لا يكفي حجب عنوان IP واحد.
- ثلاثة أنواع رئيسية: هجمات الحجم، وهجمات البروتوكول، وهجمات طبقة التطبيق.
- خطة Cloudflare المجانية تشمل حماية DDoS غير محدودة الكمية وجدار حماية أساسيًا وقاعدة واحدة لتحديد المعدل.
- اسأل استضافتك عمّا تقدمه فعلًا ضد DDoS قبل الشراء، فالشركات تختلف كثيرًا.
ما هو هجوم DDoS؟
هجوم DDoS اختصار لـ Distributed Denial of Service، أي الحرمان الموزّع من الخدمة. المهاجم لا يحاول دخول موقعك، بل يحاول منع الناس من الوصول إليه، فيرسل إليه من آلاف الأجهزة في اللحظة نفسها طلبات أو بيانات أكثر مما يحتمل الخادم أو اتصاله بالإنترنت. النتيجة موقع بطيء جدًا أو لا يفتح أبدًا.
تخيّل متجرًا صغيرًا يقف أمام بابه فجأة ألف شخص لا يريدون الشراء، بل يسألون البائع أسئلة بلا توقف. الزبائن الحقيقيون موجودون، لكنهم لا يصلون إلى الباب. هذا بالضبط ما يحدث لموقعك.
وتعرّف وكالة الأمن السيبراني الأمريكية (CISA) هجوم الحرمان من الخدمة بأنه هجوم يمنع المستخدمين الشرعيين من الوصول إلى نظام أو خدمة، وتضيف أن النسخة الموزعة تأتي من أجهزة كثيرة يسيطر عليها المهاجم، وهو ما يجعل تتبعه وإيقافه أصعب.
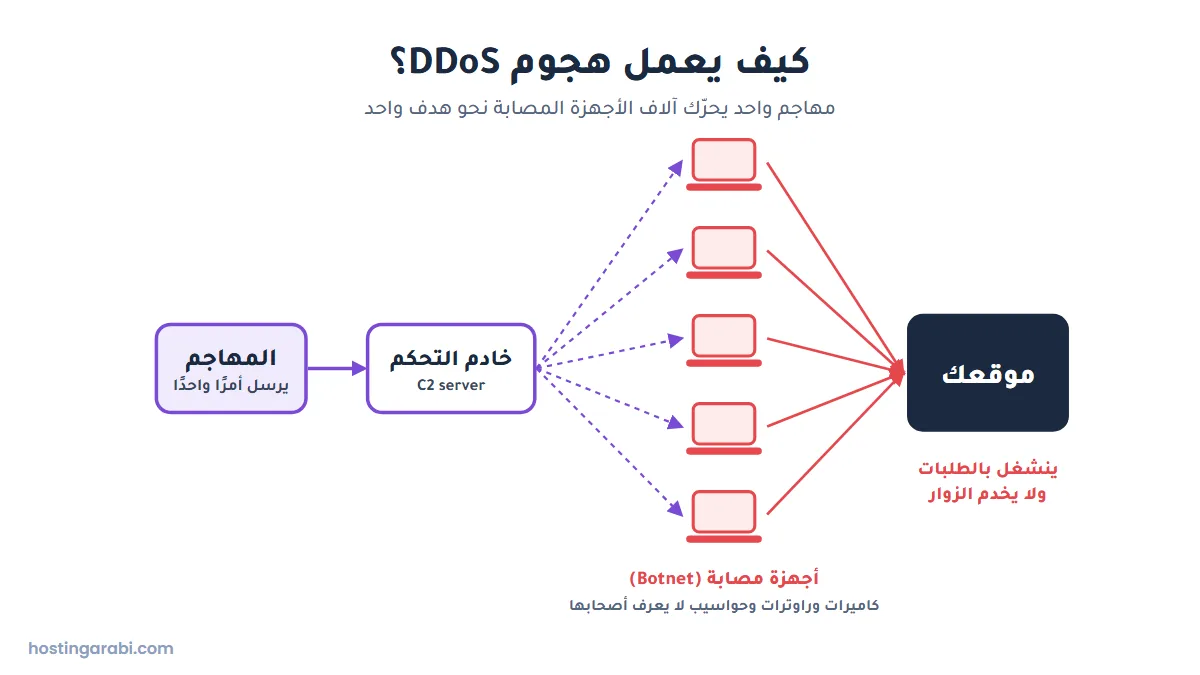
كيف يعمل الهجوم خطوة بخطوة؟
أغلب هجمات DDoS تمر بالمراحل نفسها تقريبًا، وفهمها يشرح لماذا يصعب صدها من خادمك وحده:
- بناء شبكة البوتات: يخترق المهاجم أجهزة ضعيفة الحماية متصلة بالإنترنت، مثل كاميرات المراقبة والراوترات القديمة والحواسيب المصابة ببرامج خبيثة. أصحاب هذه الأجهزة لا يعرفون في الغالب أنها تشارك في هجوم.
- التحكم عن بعد: كل جهاز مصاب يتصل بخادم تحكم (Command and Control) وينتظر الأوامر.
- الأمر: يحدد المهاجم الهدف، أي عنوان موقعك أو خادمك، ونوع الهجوم ومدته.
- الإغراق: تبدأ الأجهزة كلها بإرسال حركتها نحو الهدف في وقت واحد. كل جهاز وحده يبدو زائرًا عاديًا، لكن مجموعها يغرق الخادم.
- التوقف أو التغيير: قد ينتهي الهجوم بعد دقائق، أو يتوقف ثم يعود بنوع آخر لاختبار دفاعاتك.
حجم هذه الهجمات يكبر عامًا بعد عام. فبحسب تقرير Cloudflare عن هجمات DDoS، تضاعف عدد هجمات DDoS التي رصدتها الشركة في 2025 ليصل إلى 47.1 مليون هجوم، وبلغ أكبرها 31.4 تيرابت في الثانية واستمر 35 ثانية فقط. لا يوجد خادم استضافة عادي يتحمل جزءًا صغيرًا من هذا الرقم وحده.
ما الفرق بين DoS وDDoS؟
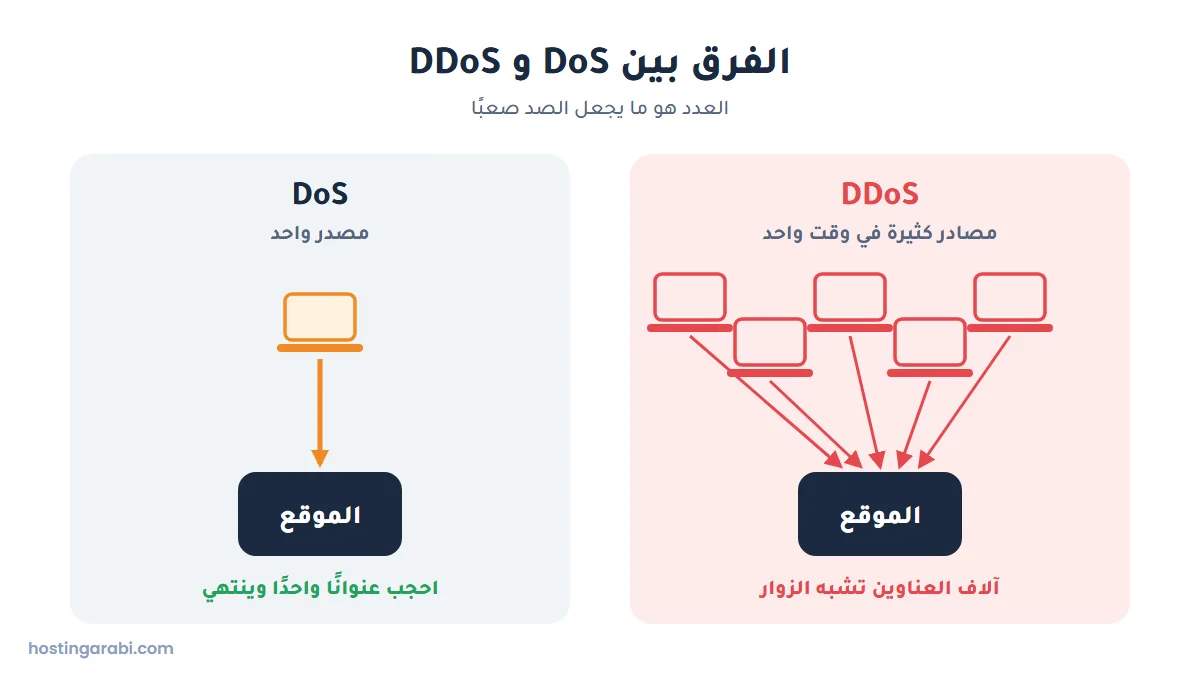
الفرق في عدد المصادر. هجوم DoS يأتي من جهاز واحد أو اتصال واحد، فيكفي غالبًا أن تحجب عنوان IP الخاص به لينتهي. أما DDoS فيأتي من آلاف العناوين المنتشرة في دول كثيرة، وكل عنوان منها يرسل حركة قد تبدو طبيعية، فلا يمكنك حجبها واحدًا واحدًا.
| DoS | DDoS | |
|---|---|---|
| عدد المصادر | جهاز أو اتصال واحد | آلاف الأجهزة المصابة |
| سهولة الحجب | سهل: احجب عنوانًا واحدًا | صعب: العناوين كثيرة ومتغيرة |
| الحجم الممكن | محدود بقدرة جهاز المهاجم | قد يصل إلى تيرابتات في الثانية |
| الحماية المناسبة | جدار ناري على الخادم يكفي غالبًا | شبكة حماية أمام الخادم مثل CDN |
ما أنواع هجمات DDoS؟
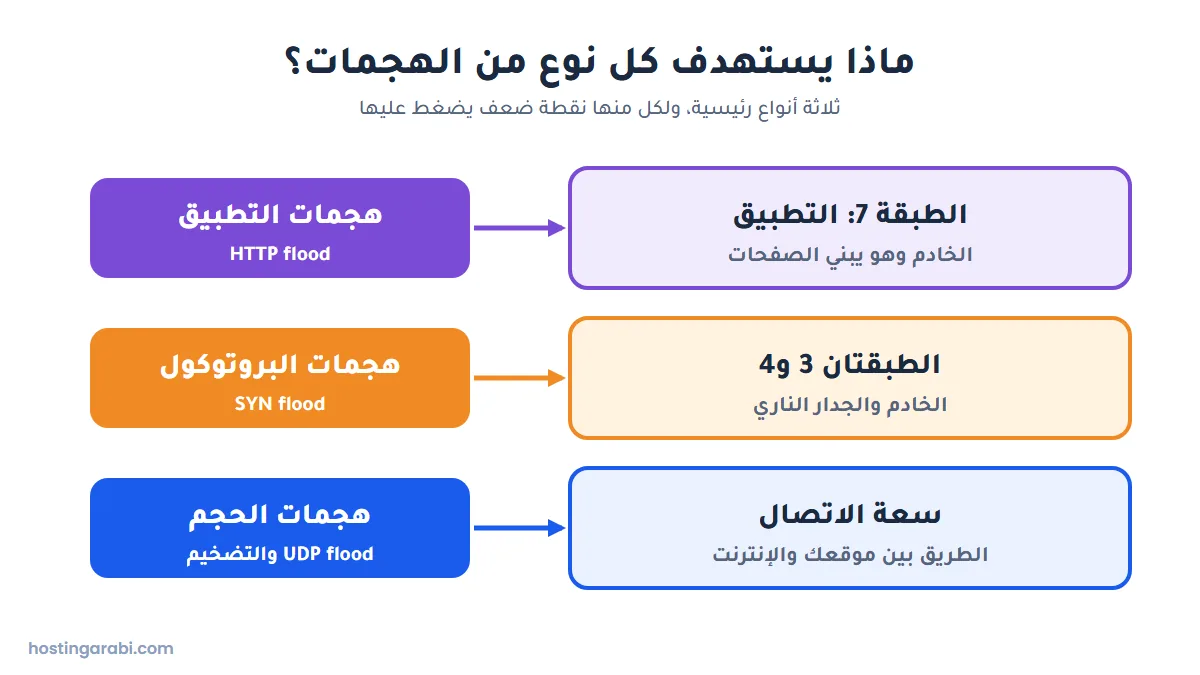
تقسم Cloudflare هجمات DDoS إلى ثلاثة أنواع رئيسية حسب ما تستهدفه: سعة الاتصال، أو موارد الخادم والأجهزة الشبكية، أو التطبيق الذي يبني صفحاتك. ولكل نوع طريقة صد مختلفة، ولهذا قد يصمد موقع أمام نوع ويسقط أمام آخر.
| النوع | ماذا يستهدف | أمثلة | ما الذي يصده |
|---|---|---|---|
| هجمات الحجم (Volumetric) | سعة الاتصال بين موقعك والإنترنت | UDP flood، والتضخيم عبر DNS أو NTP | شبكة كبيرة أمام الخادم (CDN أو مزود حماية) |
| هجمات البروتوكول (Protocol) | موارد الخادم والجدار الناري وموزع الحمل | SYN flood، وPing of Death | فلترة على مستوى الشبكة لدى الاستضافة أو CDN |
| هجمات طبقة التطبيق (Layer 7) | الخادم وهو يبني الصفحات (PHP وقاعدة البيانات) | HTTP flood، وSlowloris | جدار حماية تطبيقات الويب (WAF) وتحديد المعدل |
1. هجمات الحجم: ملء الطريق إلى موقعك
الهدف هنا بسيط: إرسال بيانات أكثر مما يتسع له اتصال الخادم بالإنترنت. حين يمتلئ الطريق لا تصل طلبات الزوار أصلًا، حتى لو كان الخادم نفسه مرتاحًا.
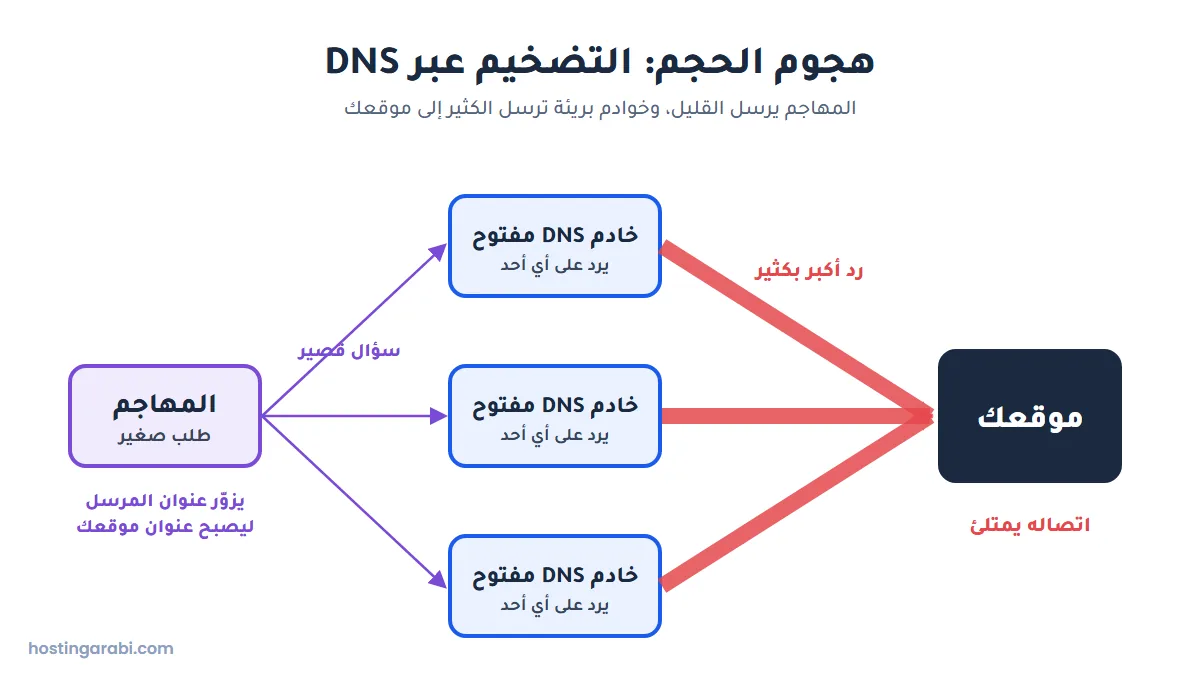
وأشهر حيلة في هذا النوع هي التضخيم (Amplification). يرسل المهاجم سؤالًا قصيرًا إلى خوادم DNS مفتوحة على الإنترنت، لكنه يزوّر عنوان المرسل ليصبح عنوان موقعك. ترد هذه الخوادم البريئة بإجابات أكبر بكثير من السؤال، فتنهال كلها على موقعك. المهاجم يتعب قليلًا، وخوادم الآخرين تقوم بالعمل الثقيل. وإن أردت فهم دور DNS نفسه فراجع شرح نظام أسماء النطاقات DNS.
2. هجمات البروتوكول: استنزاف الاتصالات
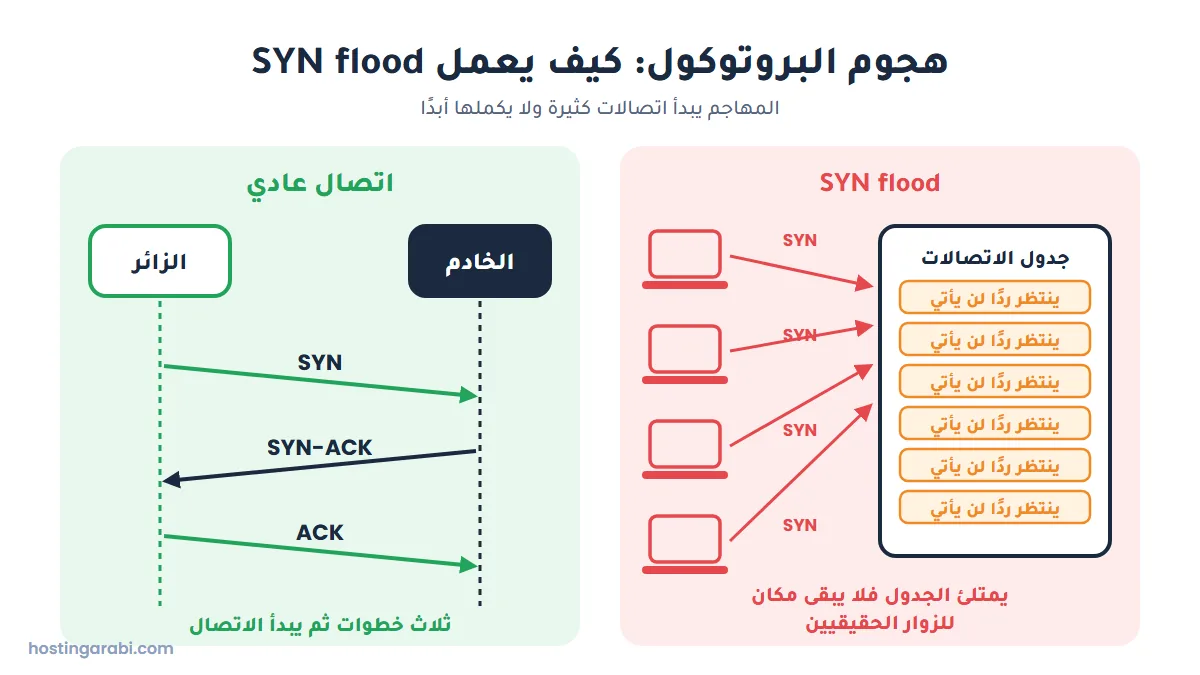
هذا النوع لا يعتمد على الحجم الكبير بقدر ما يستغل طريقة عمل بروتوكولات الشبكة نفسها في الطبقتين 3 و4. المثال الأشهر هو SYN flood.
كل اتصال عادي بين متصفح وخادم يبدأ بمصافحة من ثلاث خطوات: الزائر يرسل SYN، والخادم يرد SYN-ACK ويحجز مكانًا للاتصال، ثم يرسل الزائر ACK فيبدأ الاتصال. في الهجوم يرسل المهاجم الخطوة الأولى آلاف المرات ولا يكمل الثالثة أبدًا. يبقى الخادم منتظرًا، ويمتلئ جدول اتصالاته بطلبات معلقة، كما تصف وكالة الأمن السيبراني الأمريكية (CISA)، فلا يجد الزائر الحقيقي مكانًا.
3. هجمات طبقة التطبيق: الأخطر على المواقع الصغيرة
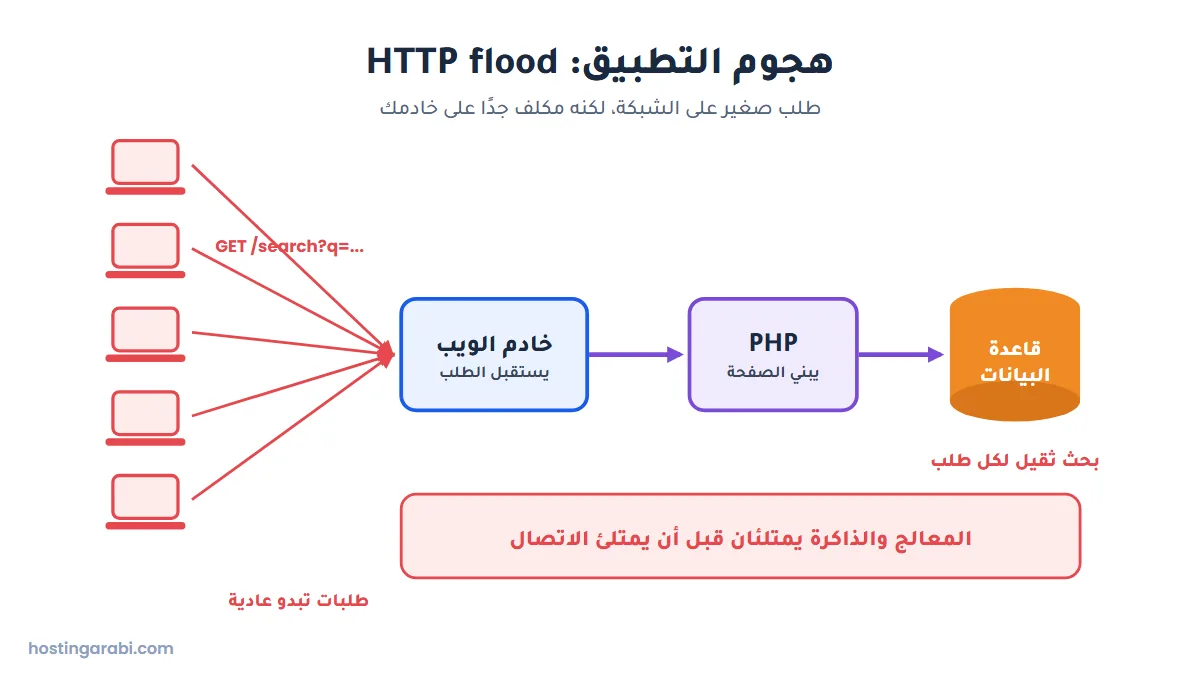
هنا يرسل المهاجم طلبات ويب تبدو عادية تمامًا، مثل فتح صفحة البحث أو صفحة المنتج أو صفحة تسجيل الدخول. الطلب الواحد صغير على الشبكة، لكنه مكلف على خادمك: كل طلب يشغّل PHP ويستعلم من قاعدة البيانات ويبني صفحة كاملة.
لهذا قد يسقط موقع ووردبريس على استضافة مشتركة أمام عدد طلبات متواضع نسبيًا، لأن المعالج والذاكرة يمتلئان قبل أن يمتلئ الاتصال بكثير. وهذا النوع أصعب في الكشف، لأن كل طلب منفرد يشبه زائرًا حقيقيًا.
لماذا قد يستهدف أحد موقعك؟
كثير من أصحاب المواقع الصغيرة يظنون أنهم ليسوا هدفًا يستحق. والواقع أن الهجوم أصبح رخيصًا وسهلًا، وأسبابه متنوعة:
- الابتزاز: هجوم قصير ثم رسالة تطلب مبلغًا لإيقافه.
- المنافسة: إسقاط متجر منافس في موسم تخفيضات.
- التغطية: تنبه CISA إلى أن بعض المهاجمين يستخدمون DDoS لتشتيت الانتباه عن هجوم آخر على أنظمتك، مثل محاولة اختراق لوحة التحكم.
- أسباب سياسية أو شخصية: خلاف مع صاحب الموقع أو موقفه.
- أضرار جانبية: إن كان موقعك على استضافة مشتركة، فقد يتأثر بهجوم على موقع آخر على الخادم نفسه أو على شبكة الاستضافة كلها.
كيف تعرف أن موقعك تحت هجوم DDoS؟
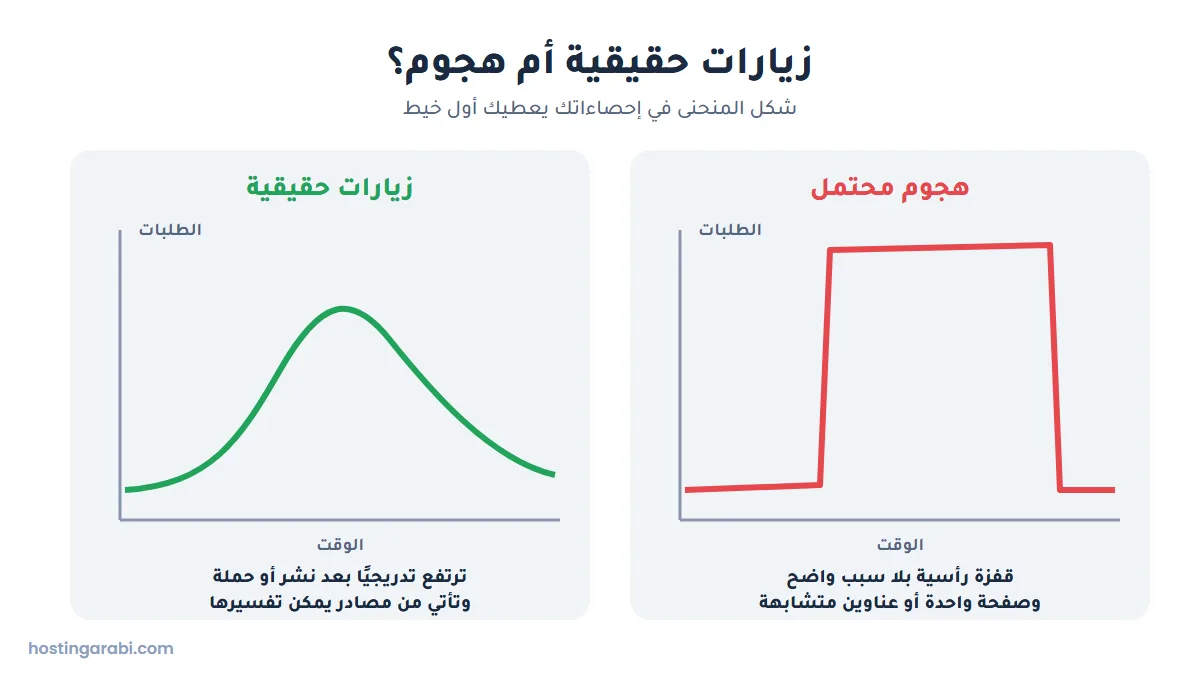
العلامة الأوضح بطء شديد أو توقف الموقع دون أي تغيير من جهتك، مع قفزة مفاجئة في الطلبات لا تجد لها سببًا. وتذكر وكالة الأمن السيبراني الأمريكية (CISA) ثلاثة أعراض شائعة: بطء غير معتاد في الشبكة، وعدم توفر موقع معين، وعدم القدرة على فتح أي موقع. لكنها تنبه إلى أن الأعراض نفسها قد تأتي من أعطال عادية، فلا تحكم من العرض وحده.
ابحث عن هذه العلامات في إحصاءاتك وسجلات الخادم:
- قفزة رأسية في عدد الطلبات خلال دقائق، لا ارتفاع تدريجي.
- طلبات كثيرة على صفحة واحدة، مثل صفحة البحث أو wp-login.php أو xmlrpc.php.
- عناوين IP كثيرة تتشارك المتصفح نفسه (User Agent) أو تأتي من دول لا يأتيك منها زوار عادةً.
- حركة غريبة في أوقات لا تتوقعها، مثل منتصف الليل في بلد جمهورك.
- رسالة من استضافتك تقول إن حسابك تجاوز الموارد أو أوقف مؤقتًا.
| ما تراه | السبب المحتمل | كيف تتحقق |
|---|---|---|
| بطء بعد نشر مقال أو بدء حملة | زيارات حقيقية كثيرة | مصادر الزيارات في Google Analytics |
| قفزة مفاجئة على صفحة واحدة من عناوين كثيرة | هجوم على طبقة التطبيق غالبًا | سجل الوصول (Access log) أو تحليلات Cloudflare |
| الموقع لا يفتح ولوحة الاستضافة تعمل | هجوم أو تجاوز للموارد | اسأل الدعم عن حركة الشبكة واستهلاك حسابك |
| لا يفتح عندك أي موقع آخر أيضًا | مشكلة في اتصالك أنت | جرب من بيانات الجوال أو شبكة أخرى |
| خطأ 500 بعد تحديث إضافة | خلل في الموقع لا هجوم | راجع دليل حل خطأ 500 |
| بطء دائم منذ مدة طويلة | ضعف الاستضافة أو الموقع | راجع أسباب بطء الموقع وحلولها |
ماذا تفعل أثناء هجوم DDoS؟ خطوة بخطوة
أهم شيء ألا تضيع الدقائق الأولى في التخمين. هذا الترتيب مبني على نصائح CISA ووثائق Cloudflare، ويناسب أغلب المواقع المستضافة:
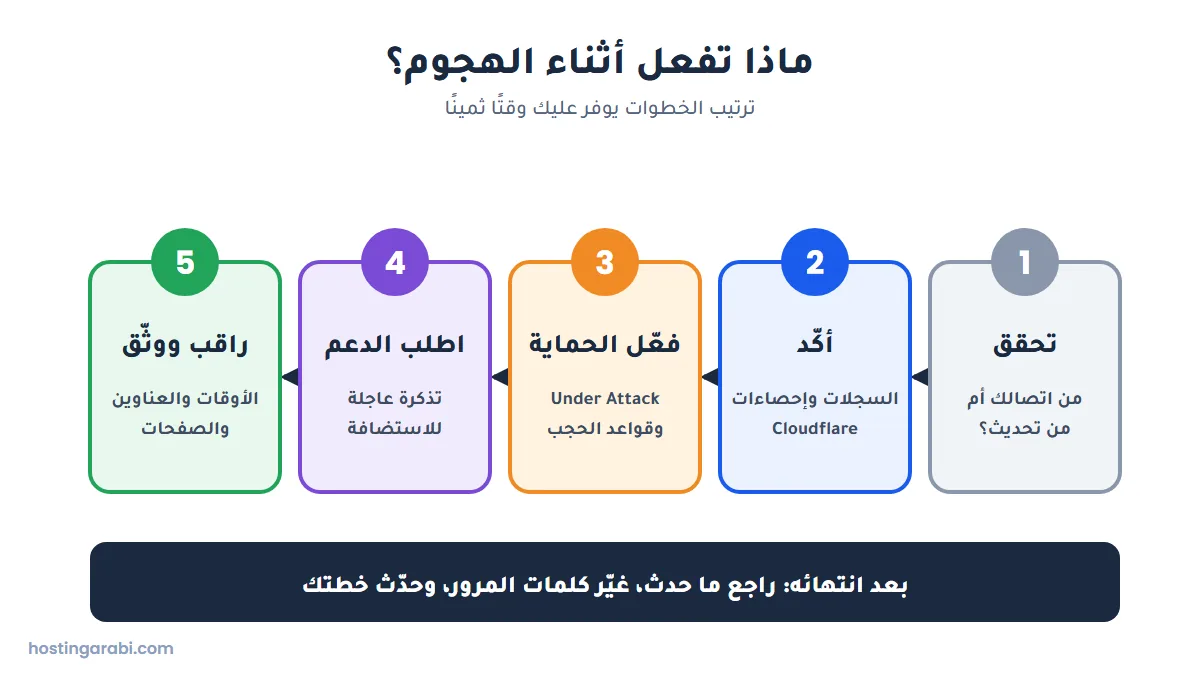
- تأكد أن المشكلة ليست عندك. افتح الموقع من شبكة أخرى، وتذكر آخر ما غيّرته: تحديث إضافة أو قالب أو إعداد. كثير من حالات التوقف ليست هجومًا.
- أكّد الهجوم من البيانات. افتح تحليلات Cloudflare إن كنت تستخدمه، أو سجل الوصول في لوحة الاستضافة. ابحث عن القفزة المفاجئة والصفحات والعناوين المتكررة.
- فعّل وضع Under Attack في Cloudflare. تقول وثائق Cloudflare إن هذا الوضع يضيف فحوصًا أمنية لصد هجمات الطبقة السابعة، فيرى الزائر صفحة تحقق قصيرة قبل الدخول. شغّله من قسم Quick Actions في صفحة النطاق، أو على مسار محدد فقط مثل /wp-admin عبر قاعدة إعدادات. وهو حل أخير مؤقت، لأنه يبطئ الدخول ويؤثر على إحصاءاتك، فأطفئه بعد انتهاء الهجوم.
- اكتب قاعدة حجب سريعة. إن كان الهجوم يركز على صفحة واحدة أو دولة لا يأتيك منها زوار، فأضف قاعدة WAF تحجبها أو تطلب تحققًا (Managed Challenge) لزوارها مؤقتًا.
- افتح تذكرة عاجلة مع الاستضافة. اذكر وقت البدء والأعراض وما رأيته في السجلات. توصي CISA بالتواصل مع من يدير الشبكة لأنه يستطيع رؤية الحركة وتطبيق قواعد الجدار الناري أو تمرير الحركة عبر خدمة حماية.
- راقب بقية أنظمتك. لا تنشغل بالموقع وحده: راقب محاولات الدخول إلى لوحة التحكم والبريد، فقد يكون الهجوم غطاءً لشيء آخر.
- وثّق كل شيء. سجّل الأوقات والعناوين والصفحات المستهدفة. ستحتاجها في الحديث مع الدعم، وفي تحسين قواعدك لاحقًا.
وماذا إن لم يكن موقعك على Cloudflare أصلًا؟ يمكنك إضافته أثناء الهجوم، لكن انتبه: إن كان المهاجم يعرف عنوان IP الحقيقي لخادمك فقد يستمر في ضربه مباشرة متجاوزًا Cloudflare. في هذه الحالة اطلب من الاستضافة تغيير عنوان IP بعد ربط الموقع بـ Cloudflare.
وبعد انتهاء الهجوم: أطفئ وضع Under Attack، وغيّر كلمات مرور لوحة التحكم وووردبريس، وراجع السجلات لتعرف ما استُهدف، وحوّل ما تعلمته إلى قواعد دائمة.
كيف تحمي موقعك من هجمات DDoS؟
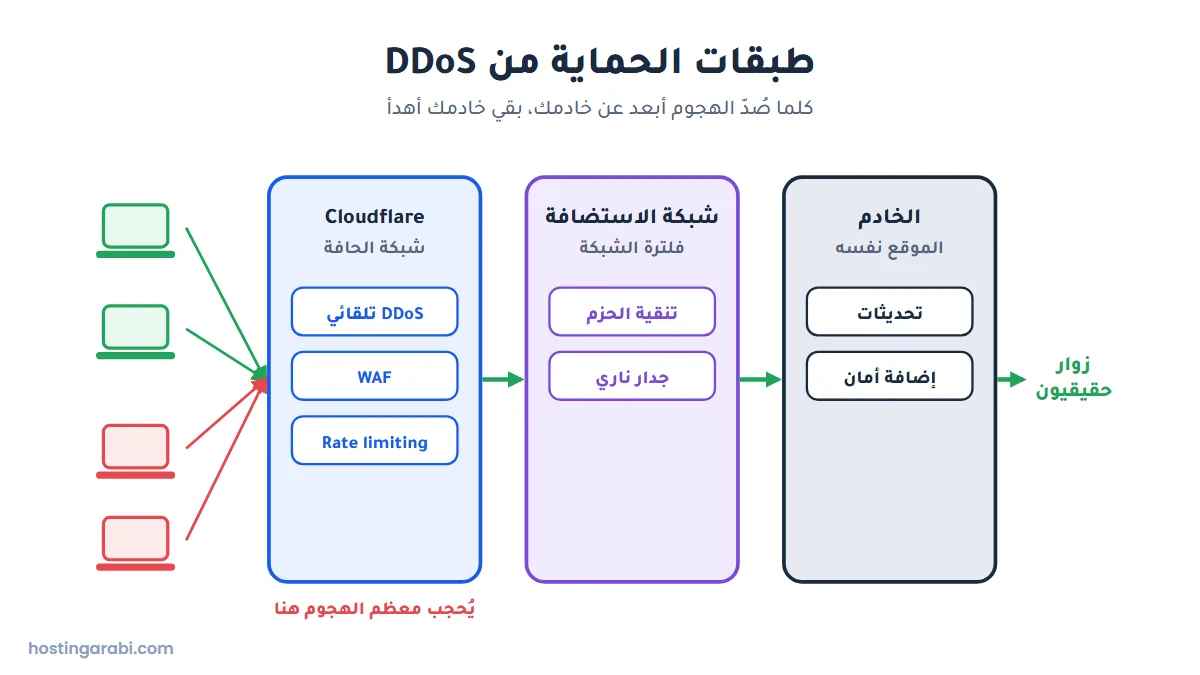
القاعدة الذهبية: اصدّ الهجوم قبل أن يصل إلى خادمك. إضافة أمان داخل ووردبريس لا توقف هجوم حجم يملأ الاتصال، لأن الحركة تكون قد وصلت بالفعل. الحماية الفعلية طبقات تقف أمام الخادم، وكل طبقة تصفي جزءًا من الهجوم.
1. Cloudflare المجاني: أول خطوة لأي موقع
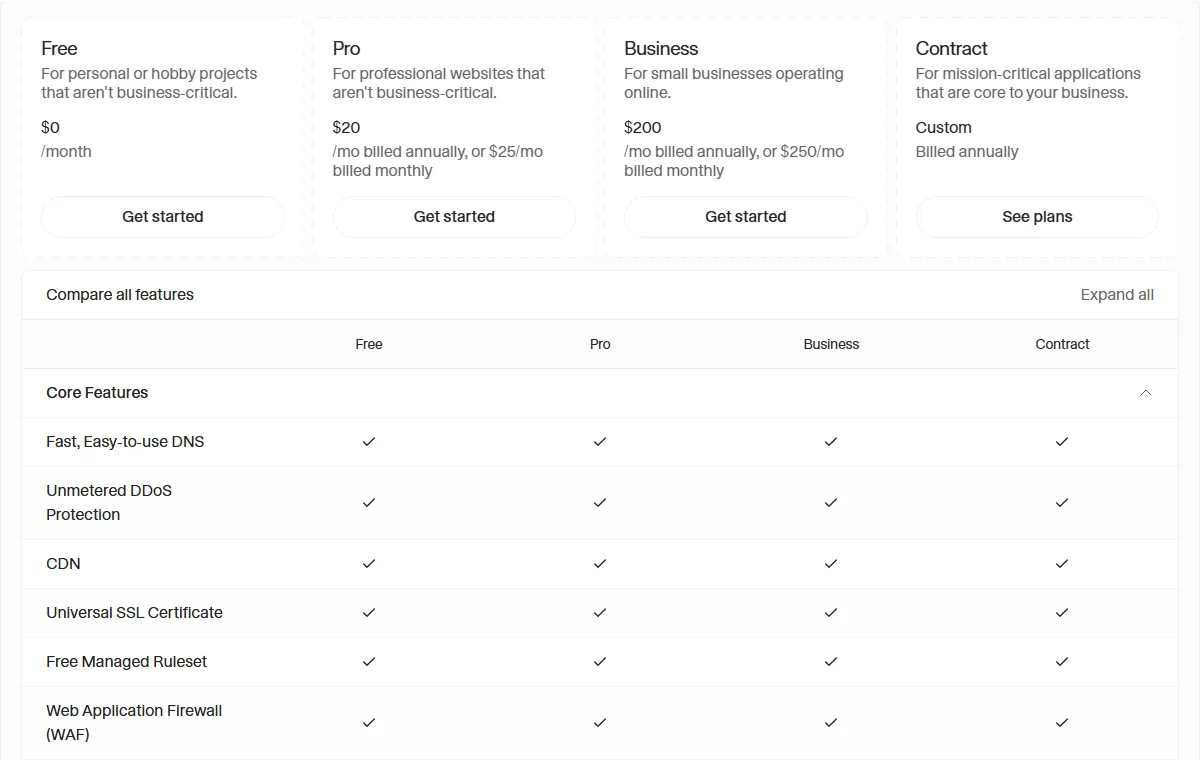
أسهل وأرخص حماية لموقع صغير هي خطة Cloudflare المجانية. تؤكد وثائق Cloudflare أن الخطة المجانية تشمل حماية DDoS قياسية غير محدودة الكمية (Unmetered) على الطبقات من 3 إلى 7، أي أنهم لا يطالبونك بالدفع حسب حجم الهجوم. وتعرض صفحة الخطط في العمود المجاني أيضًا شبكة CDN وشهادة SSL ومجموعة قواعد WAF المجانية (Free Managed Ruleset).
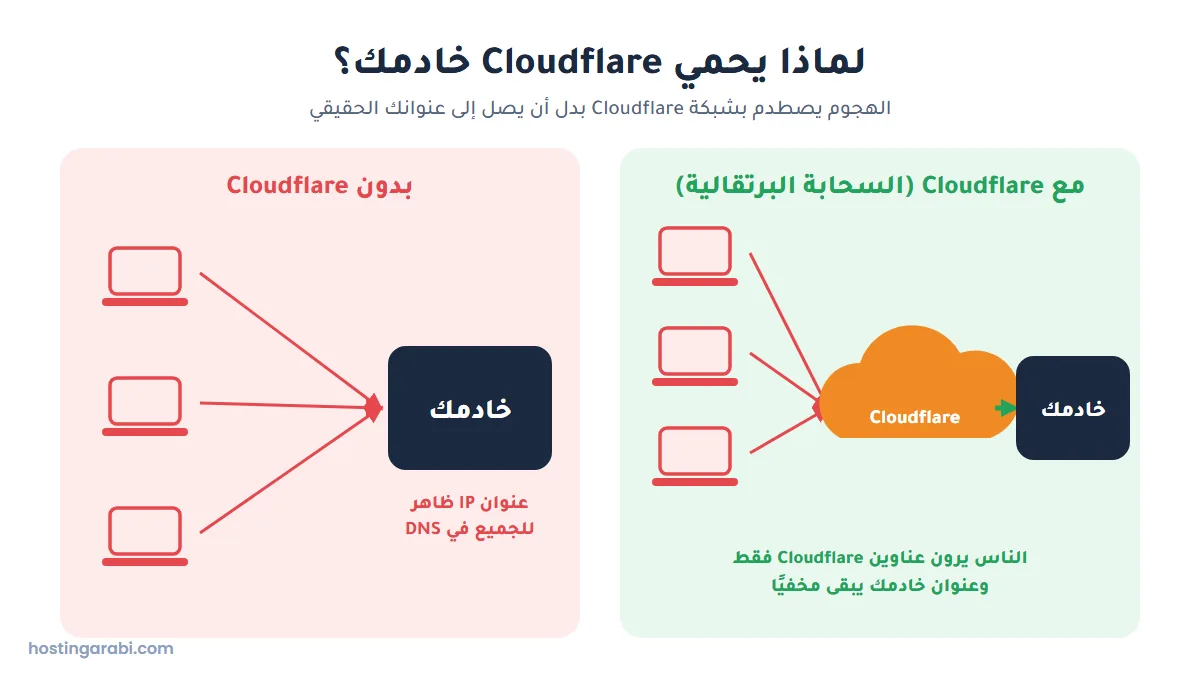
كيف يحميك؟ حين تنقل خوادم الأسماء (Nameservers) لنطاقك إلى Cloudflare وتفعّل البروكسي (السحابة البرتقالية)، يصبح عنوان موقعك الظاهر للناس هو عناوين Cloudflare، لا عنوان خادمك. فيصطدم الهجوم بشبكة Cloudflare الضخمة بدل خادمك الصغير.
ثلاثة أخطاء تُفسد هذه الحماية، فتجنبها:
- تسريب عنوان الخادم: سجل DNS قديم غير محمي (السحابة رمادية)، أو سجل بريد يشير إلى عنوان الخادم نفسه، يكشف عنوانك الحقيقي للمهاجم.
- ترك الخادم يقبل الاتصال من أي مكان: اسأل استضافتك هل يمكن قبول حركة الويب من عناوين Cloudflare فقط.
- الاعتماد على الإعدادات الافتراضية وحدها: أضف القواعد التالية في الفقرتين القادمتين، فهي مجانية أيضًا.
2. جدار حماية تطبيقات الويب (WAF)
جدار WAF يقرأ كل طلب ويب قبل أن يصل إلى موقعك ويحجب الأنماط المشبوهة. في Cloudflare المجاني تحصل على مجموعة القواعد المُدارة المجانية، وعلى 5 قواعد مخصصة تكتبها بنفسك. هذه أمثلة مفيدة لموقع ووردبريس:
- طلب تحقق (Managed Challenge) لمن يفتح /wp-login.php من خارج الدول التي تعمل منها.
- حجب xmlrpc.php إن لم تكن تستخدمه، فهو هدف متكرر للهجمات.
- حجب دول أو شبكات لا يأتيك منها زوار حقيقيون أثناء الهجوم.
وهذه القواعد تخدمك أيضًا ضد محاولات تخمين كلمات المرور، وقد شرحناها بالتفصيل في دليل حماية الموقع من هجمات القوة الغاشمة.
3. تحديد المعدل (Rate limiting)
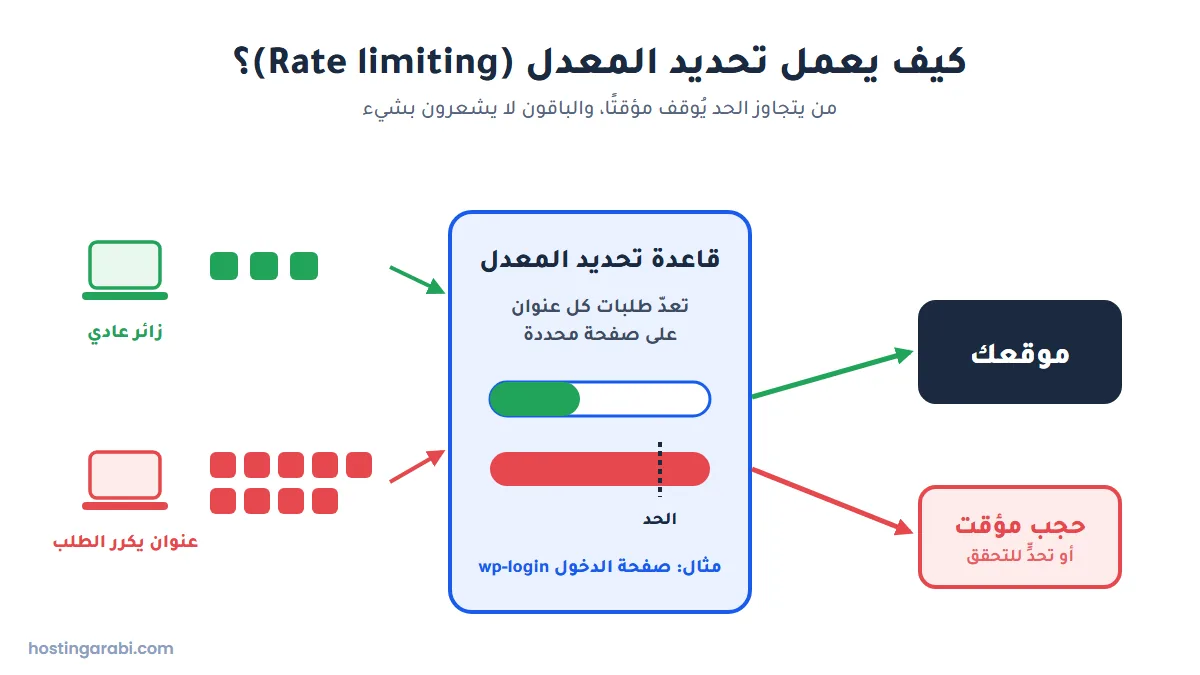
تحديد المعدل يعدّ طلبات كل عنوان IP على صفحة معينة، فإن تجاوز الحد خلال فترة قصيرة يُحجب مؤقتًا أو يُطلب منه التحقق. الزائر الحقيقي لا يفتح صفحة الدخول عشرات المرات في ثوانٍ، فلا يشعر بشيء. وتسمح خطة Cloudflare المجانية بقاعدة واحدة لتحديد المعدل تعتمد على المسار وعنوان IP، فاستخدمها لأكثر صفحة تتعرض للضغط عندك، وغالبًا تكون صفحة الدخول أو البحث.
4. حماية الاستضافة على مستوى الشبكة
بعض شركات الاستضافة تفلتر الحركة في شبكتها قبل أن تصل إلى الخادم، خاصة ضد هجمات الحجم والبروتوكول. هذه الطبقة مهمة لأنها تعمل حتى لو تسرب عنوان خادمك. لكنها تختلف كثيرًا من شركة لأخرى، ولهذا خصصنا لها القسم التالي.
5. ما لا يكفي وحده
- إضافات الأمان في ووردبريس: مفيدة ضد الاختراق وتخمين كلمات المرور، لكنها تعمل داخل الخادم، فلا تصد هجومًا يملأ الاتصال.
- الخادم الأقوى: ترقية الخطة تؤخر السقوط قليلًا أمام هجمات التطبيق، لكنها لا تتحمل هجومًا كبيرًا.
- الجدار الناري على الخادم: يحجب مصادر معروفة، لكن الحركة تكون قد وصلت إلى شبكتك بالفعل.
ولأن DDoS جزء واحد من أمان موقعك، فأكمل الصورة بخطوات تأمين موقعك ضد الهجمات الإلكترونية، مثل التحديثات والنسخ الاحتياطي وكلمات المرور القوية.
ماذا تقدم شركات الاستضافة ضد DDoS؟
لا توجد قاعدة واحدة. بعض الشركات تكتب على صفحاتها حماية DDoS صريحة، وبعضها يعتمد على تكامل مع Cloudflare، وبعضها لا يذكر الأمر أصلًا. هذا ما تقوله صفحات بعض الشركات الرسمية الآن:
| الشركة | ما تذكره صفحتها الرسمية | ملاحظة |
|---|---|---|
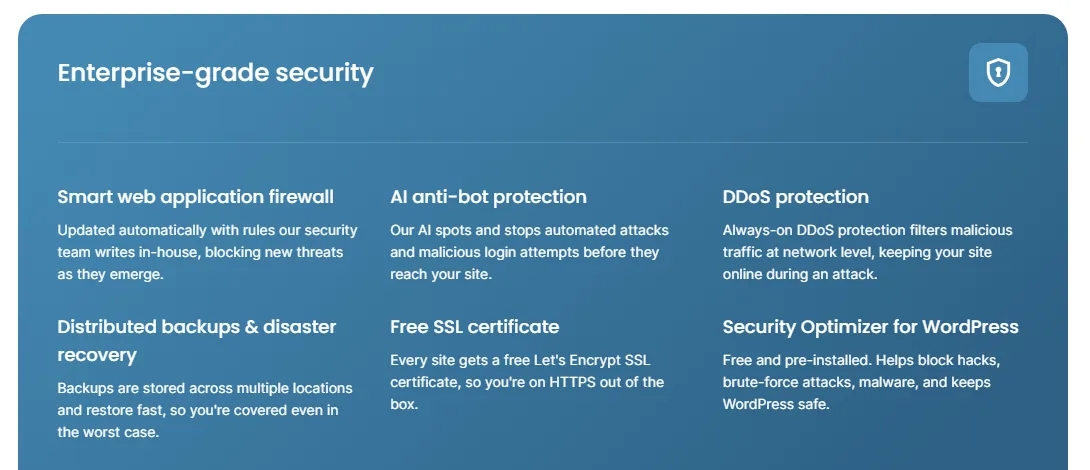
| سايت جراوند (SiteGround) | حماية DDoS دائمة تفلتر الحركة الضارة على مستوى الشبكة، وجدار WAF ذكي، وحماية من البوتات | مذكورة على صفحة الاستضافة المشتركة |
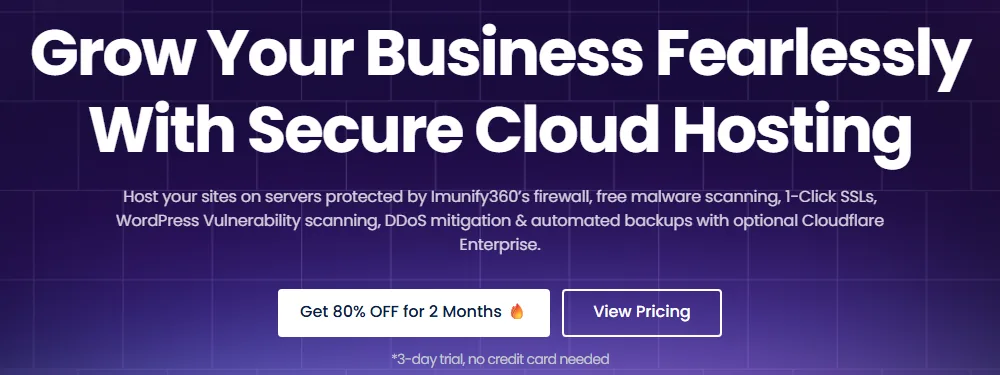
| كلاود وايز (Cloudways) | جدار ناري على مستوى الخادم (Imunify360)، وتخفيف هجمات الطبقتين 3 و4 | إضافة Cloudflare Enterprise اختيارية مدفوعة مع WAF وحماية أعلى |
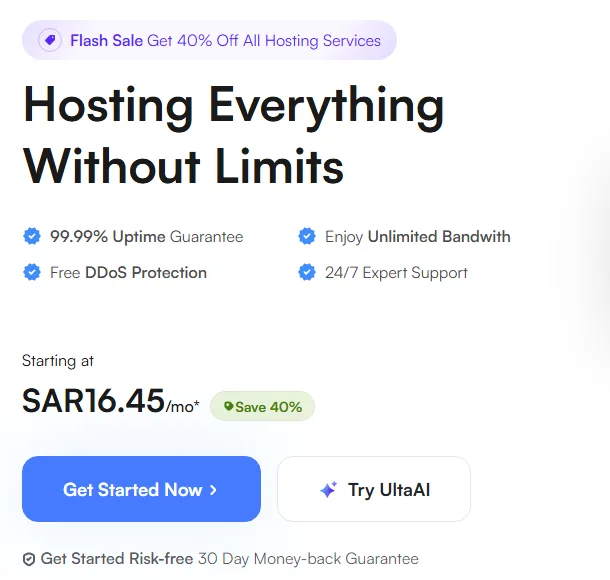
| ألتاهوست (UltaHost) | حماية DDoS مجانية، وجدار WAF، وتخزين مؤقت عبر Cloudflare CDN | الحماية مذكورة في الصفحة الرئيسية وفي خطط الخوادم |
| هوستنجر (Hostinger) | صفحة الاستضافة في متجر الإمارات تذكر فحص البرامج الخبيثة وحجب العناوين والدول وSSL المجاني | لا تذكر الصفحة حماية DDoS صراحة، فاسأل الدعم عن تفاصيلها، وأضف Cloudflare المجاني |
قبل أن تشتري أي استضافة، اسأل الدعم هذه الأسئلة الخمسة وانتبه للإجابات الغامضة:
- هل لديكم فلترة لهجمات DDoS على مستوى الشبكة، وهل تشمل خطتي أم هي إضافة مدفوعة؟
- ماذا يحدث لموقعي أثناء هجوم كبير: هل توقفونه مؤقتًا لحماية بقية الخوادم؟
- هل يمكن تغيير عنوان IP لخادمي إن تسرب أثناء هجوم؟
- هل تدعمون Cloudflare بالكامل، وهل يمكن قبول الحركة من عناوين Cloudflare فقط؟
- كيف أتواصل معكم بسرعة أثناء هجوم، وهل الدعم متاح على مدار الساعة؟
النقطة الثانية مهمة على الاستضافة المشتركة تحديدًا: بعض الشركات توقف الموقع المستهدف مؤقتًا (Null routing) لحماية بقية العملاء، فيبقى موقعك متوقفًا حتى لو صدّوا الهجوم.
أي حماية تحتاجها أنت؟
| نوع موقعك | الحد الأدنى المناسب | متى تفكر في المزيد |
|---|---|---|
| مدونة أو موقع تعريفي | Cloudflare المجاني + قاعدة WAF لصفحة الدخول + تحديد المعدل | إن تكررت الهجمات أو تعطل الموقع أكثر من مرة |
| متجر إلكتروني صغير | كل ما سبق + استضافة تذكر حماية DDoS صراحة + خطة استجابة مكتوبة | قبل مواسم التخفيضات، حين يكلفك التوقف مبيعات |
| موقع شركة أو متجر كبير | استضافة مُدارة بحماية شبكية + خطة Cloudflare مدفوعة أو مزود حماية متخصص | إن كان التوقف لساعة يكلفك أكثر من تكلفة الحماية لعام |
وإن كنت في مرحلة اختيار الاستضافة أصلًا، فاجعل سؤال الحماية جزءًا من قرارك، لا تفصيلًا تكتشفه بعد أول هجوم.
أسئلة شائعة عن هجوم DDoS
هل يسرق هجوم DDoS بيانات موقعي؟
في العادة لا. هدفه تعطيل الوصول إلى الموقع لا سرقة البيانات، فقاعدة بياناتك وملفاتك تبقى كما هي. لكن الخسارة حقيقية: زوار ومبيعات وثقة ضائعة أثناء التوقف. والأهم أن بعض المهاجمين يستخدمونه غطاءً لمحاولة اختراق أخرى، فراقب لوحة التحكم وحسابات الدخول أثناءه.
كم يستمر هجوم DDoS؟
لا توجد مدة ثابتة. بعض الهجمات تستمر ثواني أو دقائق، مثل الهجوم القياسي الذي رصدته Cloudflare واستمر 35 ثانية، وبعضها يستمر ساعات أو يتكرر على مدى أيام. الهجمات القصيرة المتكررة شائعة لأنها تختبر دفاعاتك وتزعجك دون أن تكلف المهاجم كثيرًا.
هل يكفي Cloudflare المجاني لحماية موقعي؟
لأغلب المدونات والمواقع الصغيرة، نعم، بشرط إعداده جيدًا: تفعيل البروكسي على كل السجلات المهمة، وعدم تسريب عنوان الخادم، وإضافة قواعد WAF وتحديد المعدل. المواقع التجارية الكبيرة قد تحتاج خطة مدفوعة أو استضافة بحماية شبكية قوية إلى جانبه.
هل يستطيع الجدار الناري إيقاف هجوم DDoS؟
الجدار الناري على خادمك يصد هجمات صغيرة ومصادر معروفة، لكنه يعمل بعد وصول الحركة إلى شبكتك. أمام هجوم حجم كبير يمتلئ الاتصال قبل أن يقرر الجدار شيئًا. لهذا تحتاج حماية أمام الخادم، مثل شبكة CDN أو فلترة الاستضافة.
هل يمكن أن يتأثر موقعي بهجوم لا يستهدفه؟
نعم، خاصة على الاستضافة المشتركة. إن استُهدف موقع آخر على الخادم نفسه أو هوجمت شبكة شركة الاستضافة، فقد يبطئ موقعك أو يتوقف معه. وتشير CISA إلى أن تعرض مزود الخدمة لهجوم قد يقطع الخدمة عن عملائه أيضًا.
هل يتسبب هجوم DDoS في إيقاف حسابي لدى الاستضافة؟
قد يحدث ذلك. بعض الشركات توقف الموقع المستهدف مؤقتًا لحماية بقية الخوادم، أو تنبهك بأن حسابك تجاوز موارده. لهذا اسأل عن سياسة الشركة قبل الشراء، واجعل Cloudflare يمتص الهجوم بدل خادم الاستضافة.
هل تؤثر حماية DDoS على سرعة موقعي؟
في الوضع العادي لا تلاحظ فرقًا، بل قد يتحسن الأداء لأن شبكة CDN تقدم صفحاتك من أقرب نقطة للزائر. البطء الملحوظ يأتي فقط من وضع Under Attack وصفحات التحقق، ولهذا تشغّلهما أثناء الهجوم وتطفئهما بعده.
الخلاصة
لن تستطيع منع أحد من محاولة إغراق موقعك، لكنك تملك القرار في ما يحدث بعدها. ضع Cloudflare المجاني أمام موقعك اليوم، وأضف قاعدة لصفحة الدخول وقاعدة لتحديد المعدل، واسأل استضافتك صراحة عن حمايتها، واكتب خطوات الاستجابة في ورقة تعرف مكانها. هذه الخطوات لا تكلفك شيئًا تقريبًا، وتفرق بين موقع يتوقف ساعات وموقع لا يلاحظ زواره شيئًا.